
公司的笔记本要是丢了,IT 同事手里其实只有两个选择:赌没人猜得出密码,或者干脆把这台 Windows 11 电脑抹掉——哪怕第二天它就被人送回了前台。先说结论:微软正在测试一个折中办法,叫 Remote Lock(远程锁定),IT 可以通过 Intune 把丢失或被盗的 Windows 电脑锁住,而且不删任何文件。
小编看到,Remote Lock 出现在 11 月 13 日发布的 Windows 11 Insider 预览版 Build 29708.1001(Experimental / Future Platforms 通道)里。电脑一旦被这样锁定,Windows 密码、PIN,甚至本地管理员账户都进不去,只有 IT 才能解锁。目前只是早期预览,可别指望它帮您把丢了的电脑找回来。
Windows 11 远程锁定:全部注销,但不抹掉数据
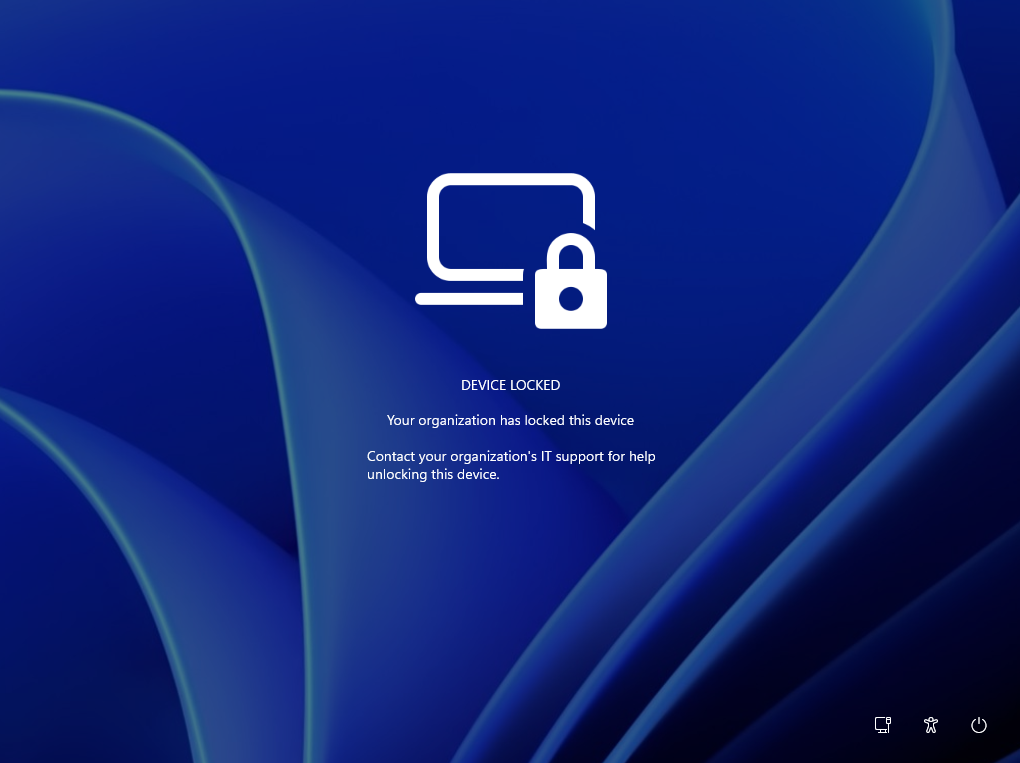
据微软的发行说明,IT 触发远程锁定后,Windows 会注销所有正在使用的会话,隐藏登录选项,并显示“设备已锁定”的界面,同时强调不会擦除任何数据。电脑依然登记在 Intune 里受管理,BitLocker 保持开启,文件也不会被转移。重启电脑或者断网都解不开锁,这从安全角度看是好事。
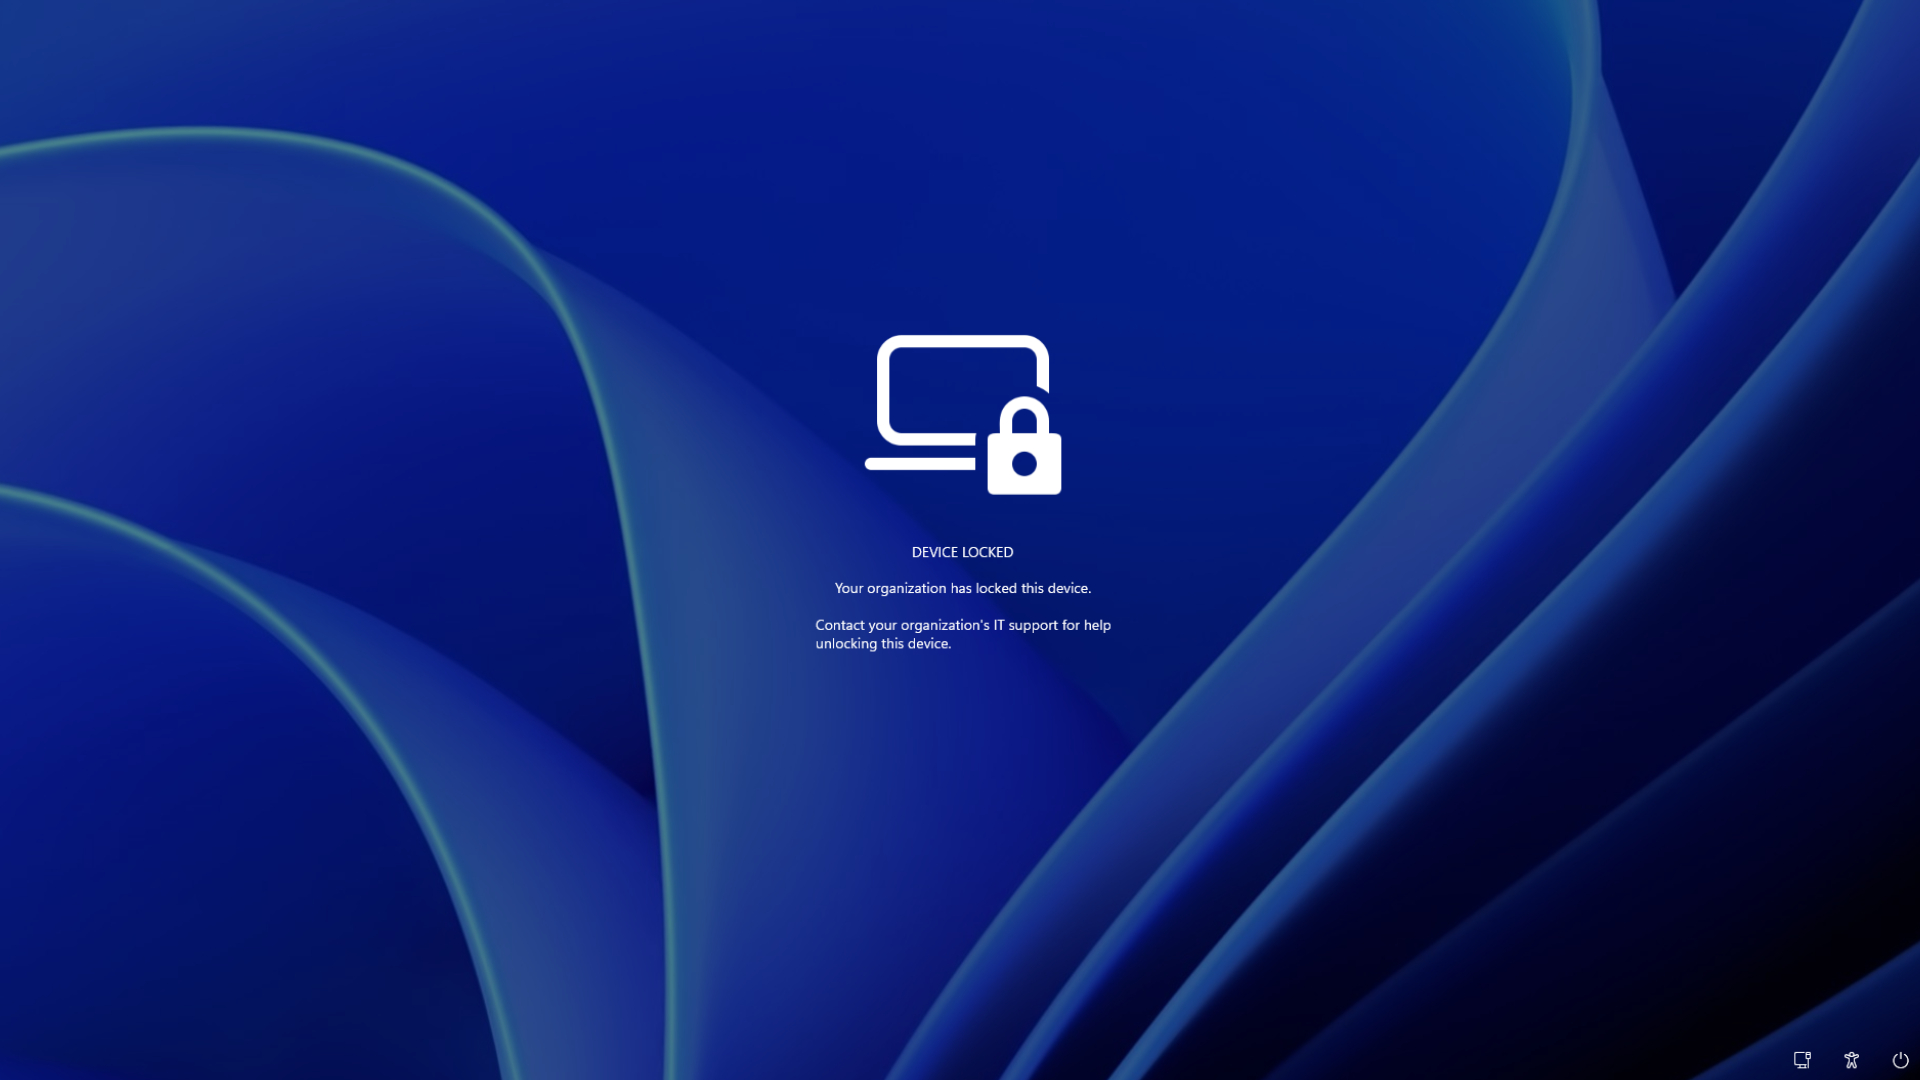
默认的提示是“您的组织已锁定此设备”,并让您联系 IT 支持。管理员还可以用 LockReason 写上锁定原因,用 RecoveryHint 写上帮助台的联系方式。
要注意,您的账户本身不受影响,凭据在其他设备上照样能用。所以如果是账户被盗,IT 还得到 Microsoft Entra ID 里禁用账户或撤销会话,光锁电脑不够。
有意思的是,这个功能原本不在微软的计划里。2025 年 3 月,有管理员在一场 Microsoft Intune 活动里问起 Windows 的远程锁定,微软的 Joe Lurie 当时回复说暂时没有实现计划,另一位微软员工也表示它在团队待办里排得不靠前。过了大约 20 个月,它还是来了。
IT 要用自定义 Intune 配置文件来锁定 Windows 设备
Intune 本来就有“远程锁定”按钮,但那个操作只支持 Android、iOS/iPadOS、macOS 和 visionOS,而且如果设备没设密码,微软提醒说屏幕可能只是熄灭。Windows 这一版的特点是:不需要您设密码。
按微软的文档,设备需要加入 Microsoft Entra(或混合加入)或已注册 MDM,系统要是 Windows 专业版、企业版或教育版。文档里还提到了 Windows 10 和 Windows Server 2016、2019、2022,不过目前只有这个预览版明确宣布了 Remote Lock。
现阶段,IT 需要在 Intune 管理中心依次进入“设备 → Windows → 配置 → 创建 → 新建策略”,平台选“Windows 10 及更高版本”,再选“模板 → 自定义”,填入下面的 OMA-URI 设置:
| 设置项 | OMA-URI | 取值 |
|---|---|---|
| 锁定状态(必填) | ./Device/Vendor/MSFT/RemoteDeviceLock/LockState | 整数,1 为锁定,0 为解锁 |
| 锁定原因(可选) | ./Device/Vendor/MSFT/RemoteDeviceLock/LockReason | 最多 1,024 个字符 |
| 恢复提示(可选) | ./Device/Vendor/MSFT/RemoteDeviceLock/RecoveryHint | 最多 256 个字符 |
把 LockState 设为 1 的配置文件分配给一个专门放“已锁定设备”的组,电脑一加入这个组,下次联网签到时就会被锁。要解锁,就再建一个 LockState 为 0 的配置文件,分配给“解锁组”,再把设备移过去。
说实话,这流程有点繁琐。好在还有一个只读的 Status 节点,能告诉管理员设备当前是已解锁(0)、已锁定(1)、锁定待处理(2)还是出错(3),总比瞎猜强。
Remote Lock 不能代替 BitLocker,微软自己也这么说
这里的关键是时机。电脑只有在向 Intune 签到时才会收到锁定指令,所以如果它在 IT 发命令时已经离线,那在重新联网之前什么也不会发生。解锁同样得从 Intune 操作,密码、PIN、本地管理员或网页登录都解不开。
另外,远程锁定并不会把设备隔离出网络,更重要的是,它挡不住 Windows 恢复环境、安全模式或者用 U 盘启动。微软也承认,有人可以拆下硬盘或重装系统,所以仍要求开启 BitLocker。
今年 BitLocker 的日子不算好过,有些电脑在 Secure Boot 证书更新期间陷入过恢复循环;但在这个场景里,真正让数据保持不可读的还是它。
总体来看,微软终于给了 IT 一个能“先把丢失电脑控住”的办法,又不必抹掉一台第二天可能就回到工位的电脑,这是实用的进步。
常见问题(FAQ)
个人电脑能用远程锁定吗?
不能直接用。它依赖 Intune 这类设备管理,需要设备加入 Entra 或注册 MDM,主要面向企业和学校。
锁定后,我的文件会被删除吗?
不会。微软明确说不会擦除数据,设备仍受 Intune 管理,BitLocker 也保持开启。
知道密码或 PIN 能解开吗?
不能。密码、PIN、本地管理员账户都解不开,只有 IT 在 Intune 里下发解锁配置才行。
电脑离线时能锁住吗?
不能立即锁住。设备要联网并向 Intune 签到后才会执行锁定,所以丢失后应尽快联系 IT。
这个功能什么时候正式上线?
目前只出现在 Insider 预览版 Build 29708.1001 里,微软还没有公布正式发布的时间。